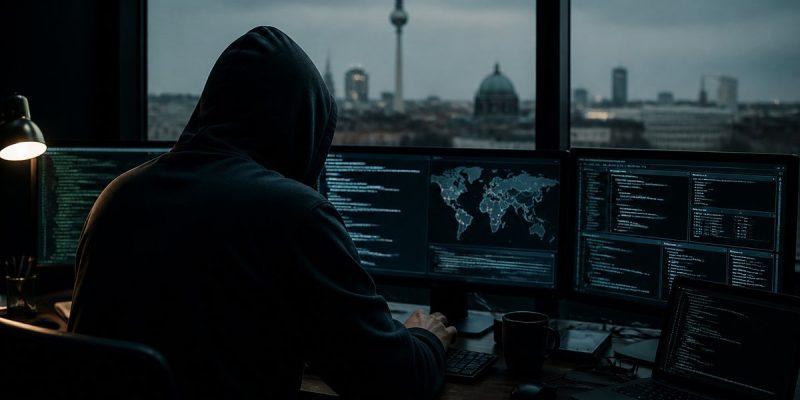
Immaginate una mattina, scoprendo che le vostre informazioni personali sono accessibili a tutti sul Darknet. È l’incubo vissuto da molti cittadini berlinesi quando i loro dati sono stati esposti da un gruppo di hacker in cerca di riscatto. Ma perché la città ha scelto di non cedere alle loro richieste?
Nel settembre 2026, la città di Berlino è al centro di una crisi cibernetica senza precedenti. Un gruppo di hacker, noto come Rhysida, ha messo in atto la sua minaccia pubblicando dati sensibili appartenenti al governo tedesco. Sebbene confrontata con la richiesta di riscatto, la città ha fermamente rifiutato di piegarsi a questo ricatto. Questa decisione, tanto audace quanto allarmante, ha lasciato la capitale tedesca in una situazione complessa. Cosa è successo veramente e quali sono le implicazioni per la sicurezza digitale della Germania?
Le 3 informazioni chiave
- Un totale di 1,4 milioni di informazioni sensibili sono state rubate e pubblicate sul Darknet.
- Il gruppo di hacker Rhysida ha richiesto un riscatto di 30 bitcoin, ovvero circa due milioni di euro.
- Il sindaco di Berlino, Kai Wegner, ha rifiutato di pagare, ritenendo che non ci fosse alcuna garanzia di cancellazione dei dati.
I dati rubati
All’inizio di agosto 2026, gli hacker sono riusciti a rubare una quantità impressionante di dati su diversi siti governativi tedeschi. Tra queste informazioni si trovano dossier del personale, documenti d’identità digitalizzati, buste paga e persino referenze professionali. Questi dati erano conservati in database che, sebbene sicuri, non hanno resistito all’attacco sofisticato di Rhysida.
Oltre alle informazioni personali, sono stati compromessi dati sensibili relativi a progetti di costruzione importanti, come quelli della Cancelleria federale. Anche le infrastrutture critiche di Berlino, come le reti di trasporto o i sistemi energetici, avrebbero potuto essere impattate.
La decisione di non pagare
Confrontato con una richiesta di riscatto di 30 bitcoin, il governo berlinese ha preso la decisione di non cedere. Il sindaco Kai Wegner ha sottolineato l’assenza di garanzia riguardo alla cancellazione dei dati, anche se il pagamento fosse stato effettuato. Questa posizione si inserisce in una volontà di non incoraggiare questo tipo di ricatto in futuro.
Le conseguenze di questa decisione sono state immediatamente avvertite, in particolare la paralisi dei servizi municipali per una settimana, colpendo settori essenziali come l’alloggio e l’ambiente. Questa situazione ha esacerbato le tensioni mentre la città si avvicinava alle elezioni municipali.
I precedenti del gruppo Rhysida
Rhysida non è nuovo a colpi di scena. Nel 2023, il gruppo aveva già fatto parlare di sé attaccando la British Library di Londra. Anche in quel caso, era stato richiesto un riscatto considerevole e il suo rifiuto da parte dei responsabili della biblioteca aveva portato alla pubblicazione di 500.000 file sensibili.
Questi attacchi ripetuti mostrano la determinazione del gruppo e sollevano domande sui metodi di difesa delle istituzioni pubbliche di fronte a minacce cibernetiche sempre più sofisticate.
Domande frequenti
Quali sono le conseguenze per Berlino dopo la pubblicazione dei dati?
La pubblicazione dei dati ha avuto conseguenze immediate sui servizi municipali, che sono stati paralizzati per una settimana. A lungo termine, ciò potrebbe suscitare una crescente sfiducia nella gestione della sicurezza digitale da parte del governo locale.
Perché il governo ha rifiutato di pagare il riscatto?
Il governo berlinese ha ritenuto che non ci fosse alcuna garanzia che i dati non fossero già stati diffusi altrove. Pagare il riscatto avrebbe anche potuto incoraggiare altri attacchi simili in futuro.
Quali misure sono state prese per rafforzare la sicurezza digitale?
A seguito di questo attacco, il Senato di Berlino ha annunciato un esame approfondito dei sistemi di sicurezza e l’implementazione di nuove misure per proteggere i dati sensibili.
Quali sono le implicazioni per altre istituzioni europee?
Questo attacco potrebbe spingere altre istituzioni europee a rivedere i loro protocolli di sicurezza per prevenire incidenti simili. La cooperazione internazionale in materia di cybersicurezza potrebbe anche essere rafforzata.
Le tendenze attuali in materia di cybersicurezza
Nel 2026, la cybersicurezza è diventata una questione cruciale per i governi e le aziende di tutto il mondo. Gli attacchi, sempre più frequenti e sofisticati, costringono le organizzazioni a rivedere costantemente le loro strategie di protezione. Le tecnologie all’avanguardia, come l’intelligenza artificiale e la blockchain, sono ora al centro delle soluzioni di difesa per contrastare queste minacce.
Le aziende investono massicciamente nella formazione dei loro team e nello sviluppo di partnership con esperti di cybersicurezza. Questo approccio proattivo è essenziale per anticipare e neutralizzare gli attacchi informatici prima che causino danni irreversibili.
L’evoluzione delle minacce cibernetiche in Germania
In Germania, la minaccia cibernetica ha assunto una nuova dimensione, prendendo di mira non solo le grandi aziende, ma anche le infrastrutture governative critiche. I recenti attacchi hanno messo in luce le vulnerabilità esistenti e hanno spinto il governo a rafforzare le sue politiche di cybersicurezza.
Iniziative come la creazione di centri di risposta rapida e il miglioramento della cooperazione con partner internazionali, come Europol e la NATO, sono ora prioritarie. L’obiettivo è creare un ambiente digitale resiliente, in grado di resistere alle minacce cibernetiche del futuro.