Mentre il servizio Bloctel si preparava a chiudere definitivamente, un incidente importante ha offuscato la sua uscita. Un database contenente non meno di 3 milioni di numeri di telefono iscritti nella lista di opposizione al telemarketing è stato hackerato e pubblicato su un forum di cybercriminali, esponendo così milioni di persone a rischi di telemarketing indesiderato.
Immaginate: vi siete iscritti a Bloctel per non essere più disturbati da chiamate indesiderate. A pochi giorni dalla sua chiusura, il servizio, che avrebbe dovuto proteggere la vostra tranquillità, vede il suo database hackerato, mettendo in pericolo le informazioni che avevate affidato per proteggervi. Ecco cosa è successo con Bloctel, un servizio pubblico che doveva concludere discretamente ma che finisce per fare notizia.
L’essenziale da ricordare
- Bloctel, la lista di opposizione al telemarketing, è stata hackerata poco prima della sua chiusura, esponendo 3 milioni di numeri di telefono.
- L’hackeraggio è il risultato dell’usurpazione di un account professionale non protetto da un’autenticazione a due fattori.
- I dati divulgati possono essere utilizzati per campagne di telemarketing, smishing o phishing.
Hackeraggio di Bloctel: i dettagli dell’incidente
Il servizio Bloctel, progettato per proteggere i consumatori dalle chiamate indesiderate, ha subito un hackeraggio di grande portata poco prima della sua chiusura ufficiale l’11 agosto 2026. L’attacco ha permesso la divulgazione di milioni di numeri di telefono su un forum dedicato ai cybercriminali.
Le informazioni sono state rese pubbliche da French Breaches, un sito di riferimento per le fughe di dati in Francia. Sembra che l’attacco sia stato facilitato dalla compromissione di un account utente professionale che non era protetto da un’autenticazione a due fattori.
Conseguenze per gli utenti
Sebbene i dati esposti si limitino a numeri di telefono e identificativi tecnici, le conseguenze per gli utenti possono essere significative. Oltre alle chiamate di telemarketing, le vittime potrebbero essere bersagliate da truffe, tentativi di smishing e phishing.
Questi numeri possono anche essere incrociati con altre fughe di dati, arricchendo così altre basi di prospezione illecite. Ciò dimostra i rischi reali associati alla protezione dei dati personali, anche nel contesto dei servizi pubblici.
Domande in sospeso
Molte zone d’ombra persistono, in particolare l’autenticità dell’intero database diffuso e il numero esatto di numeri coinvolti. La coincidenza tra l’hackeraggio e la chiusura di Bloctel solleva anche interrogativi su un possibile legame tra questi due eventi.
Questo caso mette in luce una questione più ampia riguardante la sicurezza dei servizi pubblici francesi e la loro dipendenza da sistemi di sicurezza talvolta insufficienti.
Sicurezza degli accessi professionali nei servizi pubblici francesi
Questo hackeraggio di Bloctel spinge a riflettere sulla sicurezza dei servizi pubblici francesi. Molti sistemi si basano ancora su accessi professionali poco sicuri, il che può avere conseguenze gravi per la protezione dei dati personali. La necessità di rafforzare questi accessi, in particolare attraverso l’implementazione dell’autenticazione a due fattori, diventa un’urgenza per evitare futuri incidenti di questo tipo.
Le falle di sicurezza osservate nei servizi pubblici mettono in evidenza un bisogno urgente di modernizzazione e rafforzamento dei protocolli di sicurezza. In Francia, autorità come la CNIL sono in prima linea per garantire che questi miglioramenti siano attuati.
Problemi di sicurezza dei dati personali in Francia
Il caso Bloctel si inserisce in un contesto più ampio di preoccupazioni sulla sicurezza dei dati personali in Francia. Altri incidenti, come quelli che coinvolgono piattaforme di vendita online o servizi bancari, sono già stati osservati, sottolineando l’importanza della cybersicurezza.
Con l’ascesa delle nuove tecnologie, la protezione dei dati diventa una questione cruciale per le aziende e le autorità. Attori come la CNIL, ma anche aziende come Orange o Thales, svolgono un ruolo cruciale nello sviluppo di soluzioni sicure per proteggere i consumatori e i loro dati personali.
FAQ
Che cos’è Bloctel?
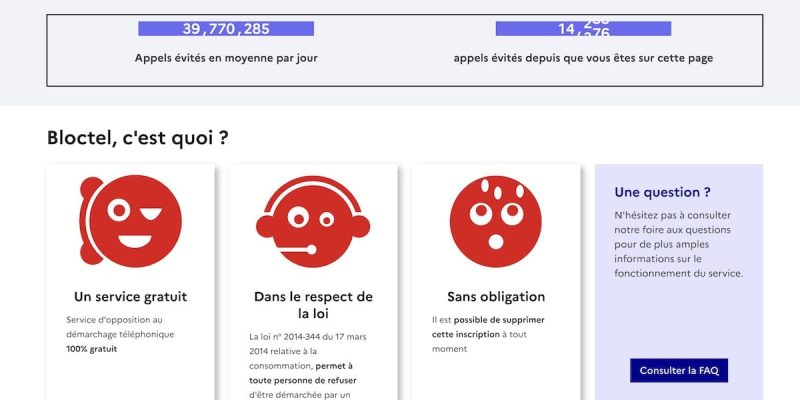
Bloctel era un servizio pubblico francese che permetteva ai consumatori di iscriversi a una lista di opposizione per evitare il telemarketing non sollecitato.
Come è stato realizzato l’hackeraggio di Bloctel?
L’hackeraggio è stato reso possibile dall’usurpazione di un account professionale privo di autenticazione a due fattori, permettendo l’accesso al database dei numeri iscritti.
Quali sono le conseguenze per le persone coinvolte?
Le persone coinvolte rischiano di ricevere chiamate di telemarketing, di essere bersagliate da truffe via SMS (smishing) o da tentativi di phishing.
Quali misure sono prese per evitare tali incidenti?
Incidenti come quello di Bloctel sottolineano la necessità di migliorare la sicurezza degli accessi professionali nei servizi pubblici, in particolare attraverso l’adozione dell’autenticazione a due fattori e altre misure di protezione avanzate.